पीएचपीको एउटा कमजोरीले विश्वभर बढेको साइबर सुरक्षा जोखिम, १५ प्रश्न र उत्तरमा बुझ्नुहोस्
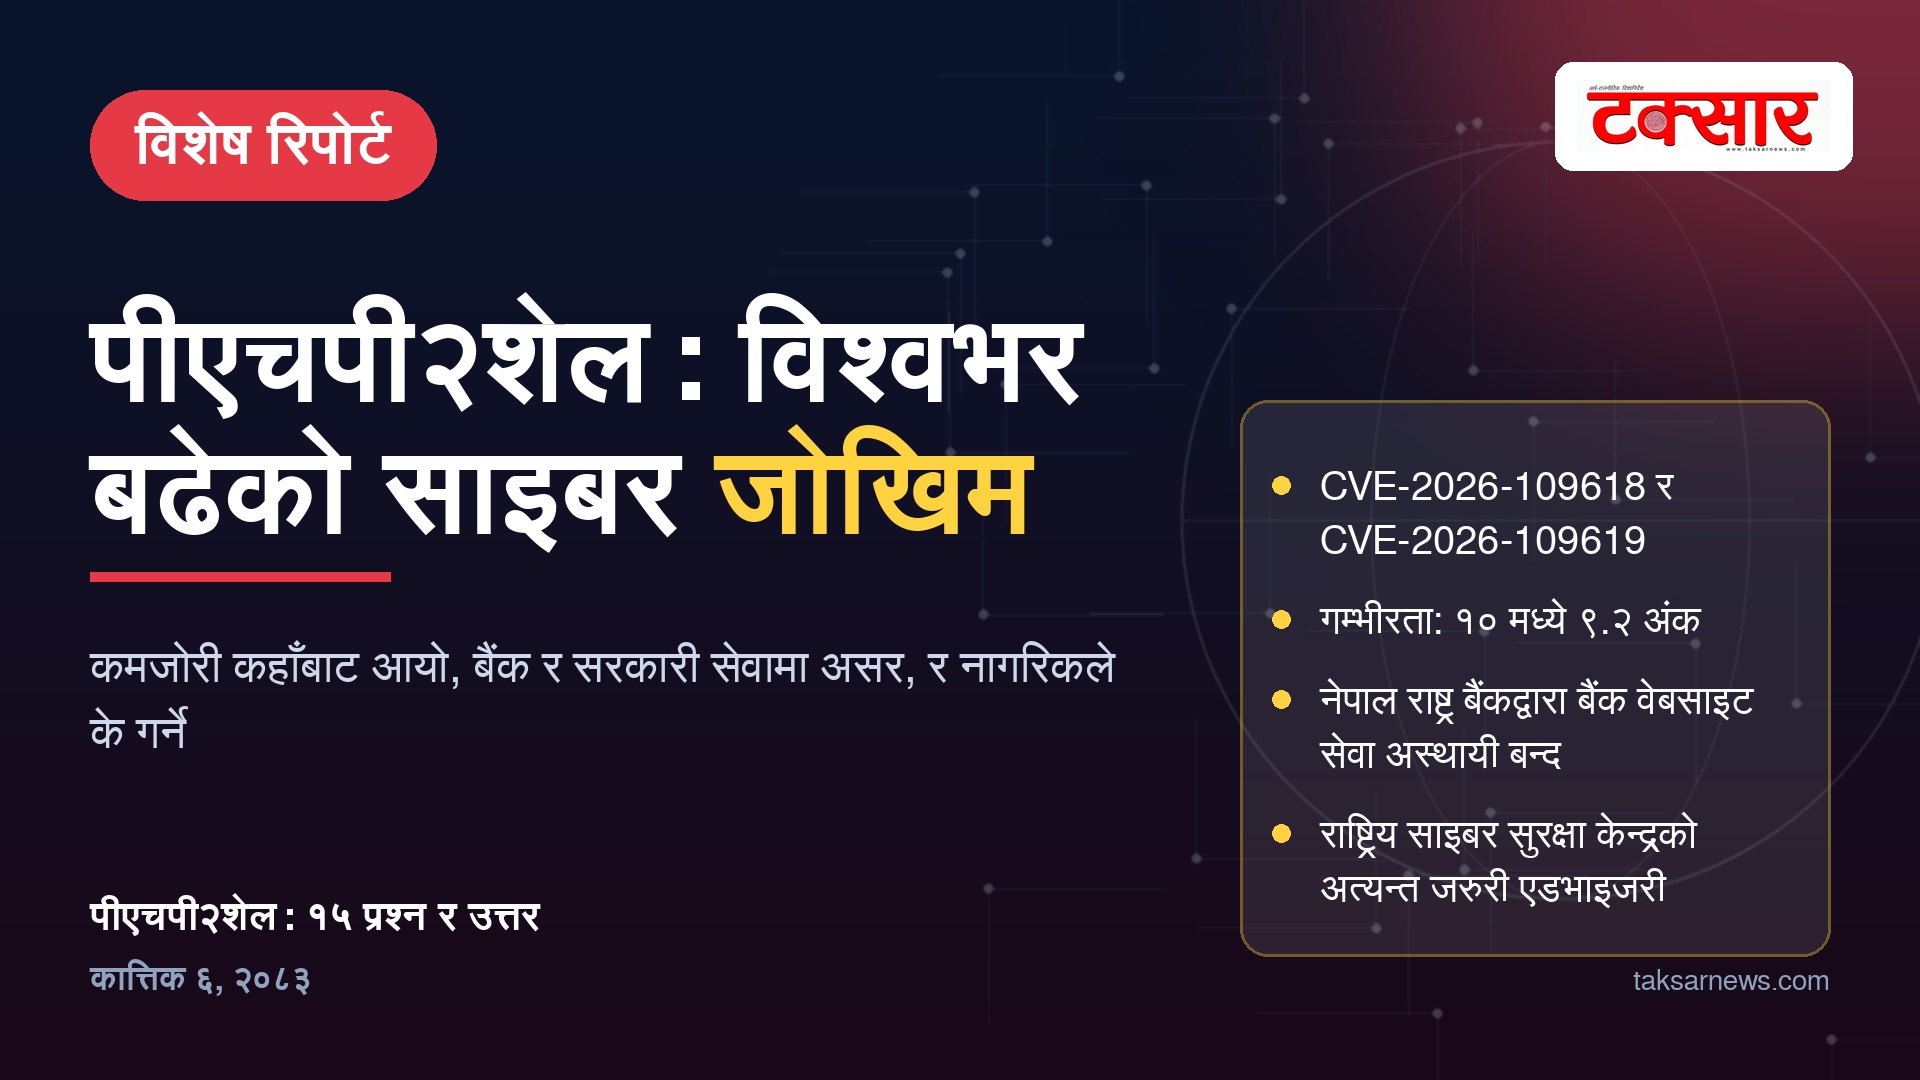
पीएचपी२शेल के हो? यसले वेबसाइट, बैंकिङ सेवा र सरकारी डिजिटल प्रणालीमा कस्तो जोखिम सिर्जना गर्छ? नेपालमा किन वेबसाइटका सेवा अस्थायी रूपमा बन्द गरिए? जोखिमबाट बच्न कसले के गर्नुपर्छ र अबको बाटो के हो? एजेन्सीको सहयोगमा टक्साले १५ प्रश्न र उत्तरमा यस विषयमा बुझ्न सहयोग गर्न सामग्री बनाएको छ; काठमाडौं। विश्वभर व्यापक रूपमा प्रयोग हुने पीएचपी (PHP) प्रोग्रामिङ भाषामा भेटिएका दुई गम्भीर सुरक्षा कमजोरीले साइबर सुरक्षा जोखिम बढाएको छ। यी कमजोरीको दुरुपयोग भएमा प्रभावित सर्भरमा अनधिकृत रूपमा कोड चलाउन सकिने जोखिम हुन्छ। विभिन्न देशका सरकारी निकाय, वित्तीय संस्था र वेबसाइट सञ्चालकले सुरक्षा सतर्कता बढाएका छन्। नेपालमा पनि नेपाल राष्ट्र बैंकले विश्वव्यापी जोखिमलाई ध्यानमा राख्दै बैंक तथा वित्तीय संस्थाका वेबसाइटमा उपलब्ध सेवा अस्थायी रूपमा बन्द गरेको जनाएको छ। राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि सम्बन्धित प्रणाली अद्यावधिक गर्न र आवश्यक सुरक्षा उपाय अपनाउन निर्देशन दिएको छ। प्रश्न प्रश्नोत्तरमा बुझ्नुहोस्: १. पीएचपी के हो र यसको प्रयोग कहाँ हुन्छ? पीएचपी वेबसाइट तथा वेब अनुप्रयोग बनाउन प्रयोग हुने प्रोग्रामिङ भाषा हो। यसले सर्भरमा काम गरेर वेबसाइटमा देखिने सामग्री तयार पार्छ, डाटाबेसबाट जानकारी ल्याउँछ र विभिन्न डिजिटल सेवा चलाउँछ। समाचार वेबसाइट, अनलाइन पसल र सामग्री व्यवस्थापन प्रणाली जस्तै वर्डप्रेस, ड्रुपल र जुमलामा यसको प्रयोग हुन्छ। खुला स्रोत प्रकृति, सजिलो विकास र लामो समयदेखिको प्राविधिक आधारका कारण यसको प्रयोग व्यापक छ। त्यसैले यसमा देखिएको गम्भीर कमजोरीले धेरै वेबसाइट र डिजिटल सेवामा असर गर्न सक्छ। तर पीएचपी प्रयोग गर्ने सबै वेबसाइट जोखिममा छन् भन्ने होइन। जोखिम संस्करण, कन्फिगरेसन र सुरक्षा अद्यावधिकमा निर्भर हुन्छ। २. पीएचपी२शेल के हो र यसको कमजोरी कति गम्भीर छ? पीएचपी२शेल नामले चिनिएका दुई कमजोरी पीएचपीको आन्तरिक प्रक्रिया र मेमोरी व्यवस्थापनसँग सम्बन्धित छन्। यिनलाई सीभीई–२०२६–१०९६१८ र सीभीई–२०२६–१०९६१९ नाम दिइएको छ। पीएचपी विकास टोलीको विवरणअनुसार, सफल दुरुपयोग भएमा प्रमाणीकरणबिना टाढाबाट कोड चलाउन सकिन्छ। दुवैको गम्भीरता १० मध्ये ९.२ अंक रहेको छ। यसलाई गम्भीर मानिनुको कारण सम्भावित असर हो। आक्रमणकारीले सर्भरमा कोड चलाउन सक्यो भने वेबसाइट सञ्चालन, सर्भरका डाटा र अन्य प्रणालीको सुरक्षा सबै प्रभावित हुन सक्छन्। तर कमजोरी हुनु, आक्रमणको प्रयास हुनु र आक्रमण सफल हुनु फरक कुरा हुन्। वास्तविक क्षति भएको छ कि छैन भन्ने कुरा प्राविधिक जाँचबाट मात्र पुष्टि हुन्छ। ३. पीएचपीको कमजोरीले आक्रमणकारीलाई के गर्न दिन सक्छ? सफल दुरुपयोग भएमा आक्रमणकारीले प्रभावित सर्भरमा अनधिकृत कोड चलाउन सक्छन्। सम्भावित असरमा वेबसाइटको सामग्री परिवर्तन, सर्भरका फाइलमा अनधिकृत पहुँच, ग्राहकका व्यक्तिगत विवरण चोरी, पासवर्ड वा पहुँच प्रमाण जोखिममा पर्ने र सेवा अवरुद्ध हुने समस्या पर्न सक्छन्। सर्भर अन्य प्रणालीसँग जोडिएको छ भने प्राप्त पहुँचबाट थप प्रणालीमा प्रवेश गर्ने प्रयास पनि हुन सक्छ। तर विवरण वास्तवमै चोरी भए कि भएनन् भन्ने कुरा अनुसन्धानबाट मात्र थाहा हुन्छ। यो समस्या वेबसाइटको देखिने भागभन्दा सर्भरको सुरक्षासँग सम्बन्धित हो। ४. विश्वभर यति धेरै वेबसाइट प्रभावित हुन सक्ने जोखिम किन छ? पीएचपी विश्वमा व्यापक प्रयोग हुने भाषा हो, र वर्डप्रेसजस्ता प्रणालीमा यसको प्रयोग छ। त्यसैले गम्भीर कमजोरी देखिँदा प्रभाव ठूलो हुन सक्छ। सीएनबीसीसहित विभिन्न सञ्चारमाध्यमले यसलाई व्यापक साइबर सुरक्षा जोखिमका रूपमा प्रस्तुत गरेका छन्। तर सबै वेबसाइटमा एउटै जोखिम हुँदैन। कुनैमा प्रभावित संस्करण हुन सक्छ, कुनैमा सुधार पहिले नै लागू भएको हुन सक्छ, र कुनैमा सेवा बाह्य इन्टरनेटबाट पहुँचयोग्य नहुन सक्छ। एउटा देशमा सरकारी वेबसाइट बन्द हुनु र अर्कोमा बैंकिङ सेवा रोकिनु एउटै कारणले भएको हो भन्न छुट्टाछुट्टै आधिकारिक पुष्टि चाहिन्छ। ५. सार्वजनिक हुनुअघि नै आक्रमणको प्रयास भएको हो? द हेकर न्युजका अनुसार अमेजनको खतरा विश्लेषण टोलीले अक्टोबर १७, २०२६ मा ‘मेडपट’ नामक हनीपोट प्रणालीमा पीएचपी२शेलसँग सम्बन्धित आक्रमण प्रयास पहिचान गरेको छ। हनीपोट भनेको आक्रमणकारीको गतिविधि अध्ययन गर्न जानीजानी बनाइएको निगरानी प्रणाली हो। सार्वजनिक विवरणअनुसार विस्तृत जानकारी सार्वजनिक हुनुअघि नै कमजोरी प्रयोग गर्ने प्रयास भएको आशंका छ। यदि यो वास्तविक दुरुपयोग प्रयास थियो भने यसले सुरक्षा अनुसन्धान र सफ्टवेयर सुरक्षाका लागि गम्भीर प्रश्न खडा गर्छ। तर यसबाट आक्रमणकारी को थिए, कसरी जानकारी पाए वा कुन देशबाट परिचालित थिए भन्ने पुष्टि हुँदैन। आईपी ठेगानाको स्थानले पनि वास्तविक पहिचान प्रमाणित गर्दैन। ६. सुरक्षा कमजोरी सार्वजनिक भएपछि आक्रमणको जोखिम किन बढ्छ? विकासकर्ताले सुधार तयार पारेपछि प्रयोगकर्तालाई नयाँ संस्करण उपलब्ध गराउँछन्। तर सुधार सार्वजनिक भएपछि आक्रमणकारीले पनि त्यसको प्रकृति अध्ययन गरेर पुरानो संस्करण चलाउने प्रणाली खोज्न सक्छन्। स्वचालित स्क्यानरले इन्टरनेटमा जोडिएका धेरै प्रणालीमा छोटो समयमा परीक्षण गर्न सक्छन्। कृत्रिम बुद्धिमत्ता (एआई) ले कोड विश्लेषण छिटो बनाउन सक्छ, तर यसले हरेक कमजोरी स्वतः फेला पार्छ वा हरेक आक्रमण सफल बनाउँछ भन्ने होइन। मुख्य चुनौती भनेको सुधार उपलब्ध भएपछि सबै सर्भरमा त्यो लागू गर्न कति समय लाग्छ भन्ने हो। वेबसाइट सञ्चालकले अद्यावधिक नगरेमा जोखिम कायमै रहन्छ। ७. नेपालमा बैंक तथा वित्तीय संस्थाका वेबसाइट किन बन्द गरिए? नेपाल राष्ट्र बैंकले कात्तिक ६ गते जारी गरेको अत्यन्त जरुरी सूचनामा, विश्वव्यापी रूपमा देखिएको पीएचपीसम्बन्धी गम्भीर सुरक्षा जोखिमलाई ध्यानमा राख्दै बैंक तथा वित्तीय संस्थाका वेबसाइटमा उपलब्ध सेवा अस्थायी रूपमा बन्द गरिएको जनाएको छ। उद्देश्य सम्भावित जोखिम नियन्त्रण गर्नु र सुधार लागू गर्न समय दिनु हो। वेबसाइट बन्द हुनु र ह्याक हुनु फरक कुरा हो। राष्ट्र बैंकको सूचनाले बैंकका सबै आन्तरिक प्रणाली, खाता, एटीएम वा मोबाइल बैंकिङ स्वतः प्रभावित भएका छन् भन्ने होइन। कुन सेवा बन्द छ र कुन सञ्चालनमा छ भन्ने जानकारी सम्बन्धित बैंक वा नियामकबाट पुष्टि गर्नुपर्छ। ८. बैंकको वेबसाइट बन्द हुँदा ग्राहकको पैसा र व्यक्तिगत विवरण जोखिममा पर्छ? वेबसाइट बन्द भएकै आधारमा ग्राहकको पैसा चोरी भयो वा विवरण चुहियो भन्ने निष्कर्ष निकाल्न सकिँदैन। सार्वजनिक वेबसाइट, अनलाइन बैंकिङ, मोबाइल बैंकिङ र आन्तरिक बैंकिङ प्रणाली प्राविधिक रूपमा फरक हुन सक्छन्। तर केही प्रणालीबीच सम्बन्ध हुने भएकाले जोखिम मूल्याङ्कनमा तिनको आपसी सम्बन्ध पनि जाँच्नुपर्छ। वास्तविक अवस्था बुझ्न बैंकले प्राविधिक परीक्षण गर्नुपर्छ। अनधिकृत पहुँच भयो कि भएन, ग्राहकको विवरण जोखिममा छ कि छैन भन्ने कुरा अनुसन्धानबाट पुष्टि हुनुपर्छ। ग्राहकले अनावश्यक डर नमानी बैंकको आधिकारिक सूचना पछ्याउनुपर्छ, र शंकास्पद कारोबार देखिए तुरुन्त बैंकलाई जानकारी दिनुपर्छ। ९. राष्ट्रिय साइबर सुरक्षा केन्द्रले के निर्देशन दिएको छ? राष्ट्रिय साइबर सुरक्षा केन्द्रले कात्तिक ५ गते जारी गरेको अत्यन्त जरुरी साइबर सुरक्षा एडभाइजरीमा दुवै कमजोरीका सन्दर्भमा तत्काल सुरक्षा उपाय अपनाउन आग्रह गरेको छ। अपाचे मोड्युल, पीएचपी-एफपीएम, सीजीआई, फ्रेन्केनपीएचपी र लाइटस्पिडजस्ता सञ्चालन संरचना र वर्डप्रेस, जुमला, ड्रुपल र म्याजेन्टोजस्ता प्रणाली यस सन्दर्भमा महत्त्वपूर्ण छन्। एडभाइजरीअनुसार निम्न संस्करण वा सोभन्दा पछिल्लो सुरक्षित संस्करणमा अद्यावधिक गर्नुपर्छ: * पीएचपी ८.५.१२ वा पछिल्लो * पीएचपी ८.४.२७ वा पछिल्लो * पीएचपी ८.३.३६ वा पछिल्लो * पीएचपी ८.२.३५ वा पछिल्लो पीएचपी ८.१ वा त्यसभन्दा पुरानो संस्करणमा नियमित सुधार नआउन सक्ने भएकाले समर्थित संस्करणमा सार्नुपर्छ। वेबसाइटको सामग्री व्यवस्थापन प्रणाली अद्यावधिक भयो भन्दैमा सर्भरको पीएचपी पनि अद्यावधिक भयो भन्ने हुँदैन, त्यसैले वास्तविक चलिरहेको संस्करण पुष्टि गर्नुपर्छ। १०. वेबसाइट सञ्चालकले जोखिमबाट बच्न तत्काल के गर्नुपर्छ? सबैभन्दा पहिले सर्भरमा कुन पीएचपी संस्करण चलिरहेको छ भनी पहिचान गर्नुपर्छ। मुख्य वेबसाइटसँगै सबडोमेन, परीक्षण साइट र एपीआईको सूची बनाउनुपर्छ, र प्रत्येकको अद्यावधिक जिम्मेवारी कसको हो भनी तोक्नुपर्छ। त्यसपछि आवश्यक ब्याकअप लिएर सुरक्षा सुधार लागू गर्नुपर्छ र प्रमुख सुविधा ठीकसँग चलिरहेका छन् कि छैनन् परीक्षण गर्नुपर्छ। एउटै सर्भरमा फरक संस्करण चलिरहेको हुन सक्छ, त्यसैले सबै सम्बन्धित प्रक्रियामा सुधार लागू भएको सुनिश्चित गर्नुपर्छ। सर्भरका लगमा असामान्य अनुरोध, अनपेक्षित प्रक्रिया वा अनधिकृत पहुँचका संकेत खोज्नुपर्छ। आक्रमण भएको आशंका भए प्रमाण सुरक्षित राखी साइबर सुरक्षा निकाय वा विशेषज्ञको सहयोग लिनुपर्छ। जोखिम अनुसार पासवर्ड र पहुँच टोकन परिवर्तन गर्ने, अनावश्यक पहुँच हटाउने र ब्याकअप पुनःस्थापना परीक्षण गर्ने काम पनि आवश्यक छ। साझा होस्टिङमा रहेको वेबसाइट भए सेवा प्रदायकबाट सुरक्षित संस्करण लागू भएको लिखित पुष्टि लिनुपर्छ। अस्थायी सुरक्षा नियमले जोखिम घटाउन सक्छ, तर त्यो अद्यावधिकको विकल्प होइन। ११. वेबसाइट बन्द नगरी पनि सुरक्षित बनाउन सकिन्छ? हो, सकिन्छ। वेबसाइट बन्द गर्नु जोखिम नियन्त्रणको एउटा उपाय हो, तर सधैं सम्पूर्ण सेवा बन्द गर्नुपर्ने अवस्था हुँदैन। जोखिमको गम्भीरता, दुरुपयोगको सम्भावना, सुधारको उपलब्धता र सेवा बन्द हुँदा नागरिकलाई पर्ने असर सबै हेरेर निर्णय गर्नुपर्छ। सुरक्षित अद्यावधिक तत्काल लागू गर्न सकिन्छ भने परीक्षणसहित सेवा निरन्तर चलाउन सकिन्छ। कतिपय अवस्थामा जोखिमयुक्त सुविधा मात्र अस्थायी रूपमा बन्द गरेर अन्य सेवा सञ्चालनमा राख्न सकिन्छ। वेब एप्लिकेसन फायरवाल र पहुँच नियन्त्रणले केही आक्रमण रोक्न सहयोग गर्न सक्छन्, तर यिनलाई सुधारको पूर्ण विकल्प मान्न मिल्दैन। सेवा पुनः सञ्चालन गर्दा सुधार, परीक्षण र बाँकी जोखिम मूल्याङ्कनको पुष्टि अनिवार्य हुन्छ। १२. सर्वसाधारणले के कुरामा सतर्कता अपनाउनुपर्छ? यो सर्भरस्तरको प्राविधिक समस्या भएकाले सर्वसाधारणले आफ्नो फोन वा कम्प्युटरमा सेटिङ बदलेर यसलाई समाधान गर्न सक्दैनन्। मुख्य जिम्मेवारी वेबसाइट सञ्चालक र प्राविधिक टोलीको हो। तर आफ्नो व्यक्तिगत सुरक्षाका लागि सर्वसाधारण सतर्क बस्न सक्छन्। बैंक वा सरकारी सेवा बन्द भएको सूचना आधिकारिक वेबसाइट, प्रमाणित सामाजिक सञ्जाल वा ग्राहक सेवाबाट पुष्टि गर्नुपर्छ। अपुष्ट सन्देश वा स्क्रिनसट साझा गर्नु हुँदैन। बैंकको नाममा आएका शंकास्पद इमेल, एसएमएस वा लिंक नखोल्नुहोस्, किनकि सेवा बन्द भएको अवस्थालाई ठगीका लागि प्रयोग गर्न सक्छन्। पासवर्ड, ओटीपी र कार्डको विवरण कसैलाई नदिनुहोस्। अनधिकृत कारोबार भएको शंका लागे बैंकलाई तत्काल जानकारी दिनुहोस्। १३. साइबर सुरक्षा कम्पनीहरूले कस्तो जोखिम औँल्याएका छन्? सुरक्षा कम्पनीहरूले इन्टरनेटमा खुला रहेका पीएचपी प्रणाली पहिचान गर्ने, शंकास्पद अनुरोध निगरानी गर्ने र आक्रमण रोक्ने उपाय अपनाइरहेका छन्। तर इन्टरनेटमा कुनै सर्भरमा पीएचपी चलेको भन्दैमा त्यो जोखिममा छ भनी प्रमाणित हुँदैन। वास्तविक जोखिम संस्करण, कन्फिगरेसन र पहुँच जाँचेर मात्र तोकिन्छ। त्यस्तै, शंकास्पद अनुरोध आयो भन्दैमा आक्रमण सफल भयो भन्ने होइन। सफल आक्रमण, प्रयास र सामान्य देखिने तर असामान्य अनुरोधबीच प्राविधिक भिन्नता हुन्छ। सुरक्षा कम्पनीका तथ्याङ्कलाई जोखिमको व्यापकता बुझ्ने आधारका रूपमा लिनुपर्छ, तर सबै प्रणालीमा क्षति भएको प्रमाणका रूपमा होइन। संस्थाले जोखिम मूल्याङ्कन गर्दा आधिकारिक सूचना र सर्भरको वास्तविक अवस्थालाई आधार बनाउनुपर्छ। १४. नेपालले यस्ता साइबर जोखिमबाट के सिक्नुपर्छ? सरकारी सेवा, बैंकिङ, सञ्चारमाध्यम, शिक्षा र व्यापारमा डिजिटल प्रणालीको प्रयोग बढिरहेको छ, त्यसैले साइबर सुरक्षा नियमित सञ्चालनको अभिन्न हिस्सा बन्नुपर्छ। पहिलो, सरकारी र निजी संस्थाका डिजिटल प्रणालीको अद्यावधिक सूची बनाउनुपर्छ, जसमा कुन सफ्टवेयर कहाँ छ, कसले अद्यावधिक गर्छ र निर्णय कसले लिन्छ भन्ने स्पष्ट हुनुपर्छ। दोस्रो, राष्ट्रिय साइबर सुरक्षा निकाय, नियामक र सेवा प्रदायकबीच छिटो सूचना आदानप्रदान हुनुपर्छ। तेस्रो, सीमित प्राविधिक जनशक्ति भएका स्थानीय तह, शैक्षिक संस्था र साना व्यवसायलाई प्राविधिक सहयोग दिनुपर्छ। चौथो, नियमित सुरक्षा परीक्षण, ब्याकअप र घटना व्यवस्थापन अभ्यास गर्नुपर्छ। पाँचौँ, सेवा अवरुद्ध भएमा वैकल्पिक माध्यम र नागरिकलाई जानकारी दिने योजना पहिल्यै तयार हुनुपर्छ। डिजिटल सेवा विस्तारसँगै नागरिकको डाटा सुरक्षित राख्ने व्यवस्थाले मात्र विश्वास कायम रहन्छ। १५. अबको बाटो के? साइबर सुरक्षालाई कसरी विश्वसनीय बनाउने? यो घटनाले सुरक्षा केवल सफ्टवेयर विकासकर्ताको जिम्मेवारी होइन भन्ने देखाएको छ। सरकार, नियामक, वेबसाइट सञ्चालक, होस्टिङ प्रदायक र सर्वसाधारण, सबैको भूमिका हुन्छ। तत्कालका लागि सम्बन्धित संस्थाले राष्ट्रिय साइबर सुरक्षा केन्द्र र नेपाल राष्ट्र बैंकका निर्देशन पालना गर्दै प्रभावित प्रणाली पहिचान गर्नुपर्छ, सुरक्षित संस्करणमा अद्यावधिक गर्नुपर्छ र सुधार लागू भएको पुष्टि गर्नुपर्छ। दीर्घकालमा भने साइबर सुरक्षालाई आकस्मिक समाधानमा मात्र सीमित राख्नु हुँदैन। नियमित परीक्षण, जोखिम मूल्याङ्कन, ब्याकअप र पहुँच नियन्त्रण नियमित कार्यप्रणालीमा समावेश हुनुपर्छ। सुरक्षा कमजोरी सार्वजनिक भएपछि सुधार लागू गर्न कति समय लाग्छ भन्ने कुरा पनि महत्त्वपूर्ण सूचक बन्नुपर्छ। कमजोरी भेटिनु इन्टरनेट असुरक्षित भएको वा सबै सेवा बन्ने निश्चित भएको होइन। तर एउटै साझा सफ्टवेयरको गम्भीर कमजोरीले विश्वव्यापी जोखिम सिर्जना गर्न सक्छ, यही तथ्यले सुरक्षा व्यवस्थापनको महत्त्व देखाउँछ। सुरक्षित डिजिटल भविष्यको आधार कमजोरी कहिल्यै नदेखिनु होइन, बरु देखिँदा छिटो पहिचान गर्ने, समयमै सुधार गर्ने र नागरिकको विश्वास कायम राख्ने क्षमता हो। नेपालले डिजिटल सेवा विस्तारसँगै यही क्षमतालाई बलियो बनाउनुपर्छ।
Read Complete Original Article
Published originally on टक्सार
Related News

फ्रान्सेली अर्थतन्त्रमा ‘ठुलो संकट’ निम्तिने संकेत
पेरिस । फ्रान्सेली सरकारले यसअघि नै राजनीतिक अस्थिरताको सामना गरिरहेको थियो । सन् २०२४ जुनमा राष्ट्रिय सभाको विघटन भएयता हरेक वर्ष बजेट पारित गर्न समस्या हुँदै आएको छ । यसैबिच पश्चिम... ...
आणविक सम्झौतामा म्याक्रोनको भनाइप्रति इरानको आपत्ति
तेहरान।इरानका विदेशमन्त्री अब्बास अराघचीले फ्रान्सका राष्ट्रपति इमानुएल म्याक्रोनको इरानको आणविक कार्यक्रमसम्बन्धी अभिव्यक्तिको आलोचना गर्दै आफ्नो भनाइमा एकरूपता कायम राख्न आग्रह गरेका छन्। उनले म्याक्रोनको पछिल्लो भनाइ सन् २०१५ को आणविक सम्झौताप्रतिको तत्कालीन अडानसँग बाझिएको बताएका छन्। सामाजिक सञ्जाल एक्समा अराघचीले सन् २०१८ मा अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्पले इरान आणविक सम्झौताबाट बाहिरिनुअघि म्याक्रोनले अमेरिकी कङ्ग्रेसमा फ्रान्स सम्झौताबाट पछि नहट्ने बताएको स्मरण गराए। ...

इरानको आणविक कार्यक्रमबारे म्याक्रोनको भनाइमा अराघचीको आपत्ति
• इरानका विदेशमन्त्री अब्बास अराघचीले फ्रान्सका राष्ट्रपति म्याक्रोनको आणविक कार्यक्रमसम्बन्धी अभिव्यक्तिको आलोचना गर्दै एकरूपता कायम राख्न आग्रह गरेका छन्। • उनले म्याक्रोनको पछिल्लो भनाइ २०१५ को आणविक सम्झौतासँग बाझिएको र इरानमा कुनै पनि आणविक गतिविधिको विरोध गर्ने दाबीप्रति प्रश्न उठाएका छन्। • अमेरिकी अर्थमन्त्री स्कट बेसेन्टले इरानको आर्थिक स्रोतमा दबाब बढाउने नीति जारी रहने बताएका छन्। ...

पाकिस्तानका कप्तान फरहानले कर्णाली याक्सबाट एनपिएल खेल्ने
काठमाडौं । पाकिस्तान टी–२० टोलीका कप्तान साहिबजादा फरहानले तेस्रो संस्करणको नेपाल प्रिमियर लिग (एनपिएल) २०२६ कर्णाली याक्सबाट खेल्ने भएका छन् । कर्णालीले आज उनलाई टोलीमा अनुबन्ध गरेको औपचारिकरूपमा जानकारी दिएको हो । ‘‘टी–२० विश्वकप २०२६ का सर्वाधिक रन बनाउने साहिबजादा फरहानलाई अब कर्णाली याक्समा स्वागत छ,’’ टोलीले सामाजिक सञ्जालमा उल्लेख गरेको छ ।फरहानले सन् २०२६ मा भारत र श्रीलङ्कामा आयोजित आइसिसी टी–२० ...
All Information In One Place
Real-time headlines from trusted sources. Get the app now — stay updated, inspired, and ahead with breaking news!