अधिकांश सरकारी वेबसाइटहरू अफलाइन: पिएचपी के हो र यसले कसरी एआई ह्याकिङको डर बढाएको छ? जान्नुहोस्

आर्टिफिसियल इन्टेलिजेन्सले पिएचपी भनिने प्रमुख प्रोग्रामिङ भाषामा गम्भीर सुरक्षा कमजोरीहरू फेला पारेको छ। विश्वभरका संस्थाहरूले सम्भावित ह्याकरहरूलाई रोक्न संघर्ष गरिरहेका बेला धेरै वेबसाइटहरू अफलाइन गरिएका छन्। नेपालमा पनि अधिकांश सरकारी वेबसाइटहरु अफलाइन गरिएका छन भने नेपाल राष्ट्र बैंकले पनि वेबसाइट डाउन गरेको जानकारी दिएको छ। यस्तै दूरसञ्चार क्षेत्रको नियामक निकाय नेपाल दूरसञ्चार प्राधिकरणको वेबसाइट पनि डाउन रहेको छ भने बैंक तथा वित्तीय संस्थाहरुले सेक्यूरिटी अपडेट गरिरहेको जानकारी दिएका छन्। सफ्टवेयर विकास तथा संचालन केन्द्रले सरकारी वेबसाइटहरु बन्द गराएको छ। केन्द्रले बिहिबार सार्वजनिक सूचना जारी गर्दै पिएचपी प्रविधिमा देखिएका गम्भीर सुरक्षा जोखिम “PHP2Shell” (CVE-2026-109618 र CVE-2026-109619, CVSS 9.2 – Critical) का कारण विश्वभर पिएचपीमा आधारित प्रणालीहरू प्रभावित भएका दाबी गरेको छ। २१ अक्टोबर २०२६ को साँझ, पिएचपीमा दुईओटा गम्भीर त्रुटिहरू सार्वजनिक गरिएका छन्: CVE-2026-109618 र CVE-2026-109619। यीमध्ये कुनै पनि त्रुटिको प्रयोग गरेर आक्रमणकारीले प्रभावित सर्भरमा आफ्नै कोड चलाउन सक्छन्। धेरै सरकारी प्रणालीहरू लगायत ठूलो संख्यामा वेबसाइटहरू र अनलाइन सेवाहरू पिएचपीमा आधारित छन्। साइबर सुरक्षा निकायहरूले पिएचपी प्रयोग गरिरहेका प्रणालीहरूलाई ‘प्याच’ वा मर्मत नगरुन्जेल अफलाइन राख्न सुझाव दिएका छन्। पिएचपी परियोजनाका अनुसार यसको कुनै पूर्ण वैकल्पिक समाधान छैन; तसर्थ, प्रणाली अद्यावधिक गर्नु नै एकमात्र सुरक्षित विकल्प हो। नेपालको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी) ले पनि यसै सन्दर्भमा एक जरुरी सूचना जारी गरेको छ। पछिल्लो समय एआईको तीव्र गतिमा विकास भइरहेको क्षमताले साइबर आक्रमणको जोखिम बढाएको चिन्ता थपिरहेको बेला, यस अवस्थाबारे केही प्रश्न र उत्तरहरू यहाँ प्रस्तुत छन्: पिएचपी के हो र यो कति व्यापक रूपमा प्रयोग गरिन्छ ? सन् १९९० को दशकको सुरुतिर सिर्जना गरिएको पिएचपी एक कम्प्युटर प्रोग्रामिङ भाषा हो, जसको मद्दतले विश्वका करिब ७० प्रतिशत वेबसाइटहरू सञ्चालन हुन्छन्। सुरक्षासम्बन्धी अनुसन्धान संस्था ‘विज रिसर्च’ (Wiz Research) का अनुसार, यो “वेबको मेरुदण्ड” हो। उक्त संस्थाले एक दशकभन्दा बढी समयदेखि पिएचपीमा लुकेका कमजोरीहरू पत्ता लगाउन एआईको प्रयोग गरेको जनाएको छ। ‘पर्सनल होम पेज’ (Personal Home Page) को संक्षिप्त रूप मानिने पिएचपी धेरै लोकप्रिय वेब डिजाइन प्लेटफर्महरूको आधार हो। यसको अर्थ, यसमा रहेका त्रुटिहरूका कारण ह्याकरहरूले अनलाइन स्टोरदेखि सरकारी सेवाहरूसम्मका विभिन्न वेबसाइटहरूमा अनधिकृत पहुँच (ह्याक) प्राप्त गर्न सक्छन्। बुधबार यसको समाधान सार्वजनिक गरिएको छ। ‘पिएचपी फाउन्डेसन’ ले विश्वभरका कम्पनी तथा संस्थाहरूको प्राविधिक विभागलाई भनेको छ: “यदि तपाईंहरू पिएचपी प्रयोग गर्नुहुन्छ भने, यसलाई तुरुन्तै अपडेट गर्नु अत्यावश्यक छ।” यसका कारण पेरिस प्रहरीको वेबसाइटदेखि ‘पोकेमोन स्लिप ट्र्याकर’ (Pokemon sleep tracker) सम्मका धेरै एप र वेबसाइटहरू हाल बन्द भएका छन्। विकासकर्ताहरूले आफ्नो कोडलाई ह्याकिङबाट जोगाउन काम गरिरहेकाले यस्तो भएको हो। एआईले यी त्रुटिहरू कसरी पत्ता लगायो ? अगस्ट महिनामा ‘विज’ र अन्य समूहहरूले अमेरिकाका ठूला प्रविधि कम्पनीहरू—ओपनएआई र गुगलद्वारा विकसित अत्याधुनिक एआई मोडेलहरूको प्रयोग गरी पिएचपीका कमजोरीहरू पत्ता लगाएका थिए। समस्या समाधान गर्ने उपाय तयार नहुन्जेलसम्म यस विषयलाई गोप्य राखिएको थियो। ओपनएआईले यी त्रुटिहरूलाई “हालैका दिनहरूमा देखिएका सबैभन्दा गम्भीर र प्रभाव पार्ने कमजोरीहरूमध्ये एक” भनेको छ। कम्पनीका अनुसार, “यसले एउटा नयाँ चरणको सुरुवात गरेको छ, जहाँ एआईले इन्टरनेटको व्यापक दायरामा असर पार्न सक्ने सुरक्षा त्रुटिहरू पत्ता लगाउन सक्छ।” ‘विज’ बाहेक, ‘क्यालिफ’ नामक अर्को सुरक्षा संस्थाले पनि ओपनएआईको आर्थिक सहयोगमा गरिएको पिएचपी कोडको परीक्षणका क्रममा यी त्रुटिहरू फेला पारेको थियो। जेम्स कुक युनिभर्सिटीको सिंगापुर क्याम्पसमा साइबर सुरक्षासम्बन्धी वरिष्ठ प्राध्यापक स्टिभ केरिसनले एएफपीलाई बताए अनुसार, “एआई जस्ता उपकरणहरूको समस्या के हो भने, जब सबै जानकारी सार्वजनिक हुन्छ, मानिसहरूले त्यसलाई धेरै छिटो हतियारको रूपमा (हानिकारक उद्देश्यका लागि) प्रयोग गर्न सक्छन्।” “त्यसैले नै सबैजना यस समस्याको सामना गर्न निकै हतारमा काम गरिरहेका छन्।” के वेबसाइटहरू पहिले नै ह्याक भइसकेका छन् त? “वेबसाइटहरूलाई अफलाइन (बन्द) गर्नुको अर्थ ती ह्याक नै भएका छन् भन्ने होइन। सुरक्षासम्बन्धी अद्यावधिकहरू लागू गर्दा प्रणालीहरूलाई सुरक्षित राख्न यो एक जिम्मेवार कदम हुन सक्छ,” अष्ट्रेलियाको स्विनबर्न युनिभर्सिटी अफ टेक्नोलोजीका दिमित्रियोस सालाम्पासिसले भने। केरिसनका अनुसार, हालसम्म “सुरक्षा अनुसन्धानकर्ताहरूले फेला पारेका प्रमाणहरूले के देखाउँछन् भने, उपलब्ध प्रविधिहरू प्रयोग गरेर कसैले पनि सक्रिय रूपमा आक्रमण गरिरहेको छैन।” सरकारी निकायदेखि समाचार संस्थाहरू जस्ता ठूला संस्थाहरूले आफ्ना वेबसाइटहरूमा देखिएका समस्याहरू छिट्टै समाधान गर्न सक्लान्, तर अन्य कतिपय भने असुरक्षित अवस्थामा रहन सक्छन्। “यस्ता धेरै वेबसाइट, प्रणाली र व्यक्तिहरू छन् जसलाई यस विषयमा कुनै जानकारी छैन र उनीहरूलाई आउँदा दिन, हप्ता वा महिनाहरूसम्म पनि यसको पत्तो नहुन सक्छ,” केरिसनले चेतावनी दिए। यसमा प्रयोगकर्ताहरूद्वारा सञ्चालित ब्लगहरू पनि पर्न सक्छन्, जसलाई कम्प्युटर भाइरस फैलाउन, मानिसहरूलाई ‘स्पाम’ पठाउन वा हानिकारक सामग्री वितरण गर्न प्रयोग गरिन सक्छ। के यसका अन्य परिणामहरू पनि हुन सक्छन्? यदि प्रयोगकर्ताहरूको व्यक्तिगत जानकारी ‘फिसिङ’ आक्रमणमा प्रयोग गरियो भने, भविष्यमा उनीहरू समस्यामा पर्न सक्छन्। ‘फिसिङ’ भन्नाले कसैलाई झुक्याएर उनीहरूको अनलाइन सेवाको पासवर्ड खुलाउन लगाउने कार्य हो। अनलाइन प्रणालीहरू जटिल र एक-अर्कासँग जोडिएका हुन्छन्, जसमा प्रायः तेस्रो पक्षका इन्टरफेसहरू प्रयोग गरिएका हुन्छन्। यसको अर्थ, समस्या समाधान भइसकेपछि पनि केही कमजोरीहरू बाँकी रहन सक्छन्। सिड्नीस्थित युनिभर्सिटी अफ न्यु साउथ वेल्सका साइबर सुरक्षासम्बन्धी वरिष्ठ प्राध्यापक राहत मसुदका अनुसार, यदि ती तेस्रो पक्षहरूले पिएचपी प्रयोग गर्छन् भने, “तपाईंले आफ्नो प्रणालीमा सुरक्षा सुधार गरे पनि, तपाईं अझै पनि असुरक्षित नै रहनुहुन्छ।” यद्यपि, सुरक्षाको सम्पूर्ण आधार पिएचपी मात्र होइन; केरिसनका अनुसार, बलियो साइबर सुरक्षा व्यवस्थामा सुरक्षाका विभिन्न तहहरू समावेश हुनुपर्छ। The post अधिकांश सरकारी वेबसाइटहरू अफलाइन: पिएचपी के हो र यसले कसरी एआई ह्याकिङको डर बढाएको छ? जान्नुहोस् appeared first on Technology Khabar.
Read Complete Original Article
Published originally on टेक्नोलोजी खबर
Related News

साइबर जोखिमले सरकारीदेखि बैंकका वेबसाइटसम्म बन्द, के सुरक्षित छन् ग्राहकका पैसा र विवरण ?
काठमाडौं । बैंक तथा वित्तीय संस्था, कर्मचारी सञ्चय कोष र सामाजिक सुरक्षा कोषलगायत विभिन्न सरकारी निकायका वेबसाइट एकपछि अर्को बन्द हुन थालेपछि डिजिटल सेवाको सुरक्षाबारे चासो बढेको छ । वेबसाइट सञ्चालनमा व्यापक रूपमा प्रयोग हुने प्रोग्रामिङ भाषा पीएचपी (PHP) मा गम्भीर सुरक्षा कमजोरी देखिएपछि सम्भावित साइबर आक्रमण रोक्न सम्बन्धित निकायले सावधानीस्वरूप वेबसाइट अस्थायी रूपमा अफलाइन राखेका हुन् ।वेबसाइट बन्द भएपछि ...
नेपालदेखि सिलिकन भ्यालीसम्म: रोबोटलाई के हेर्न लायक छ भनी सिकाउने इन्जिनियर
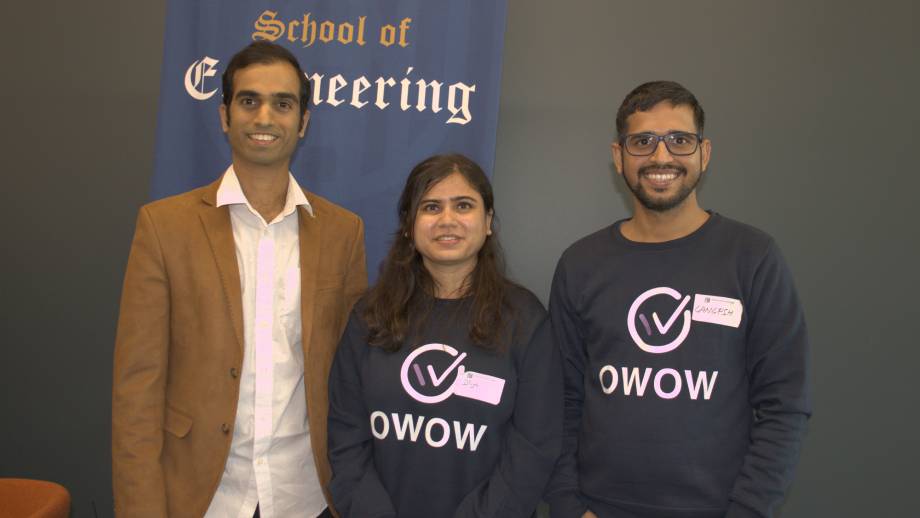
प्रणाली इन्जिनियरिङ छोडेर दिव्या पाण्डेले ओ’वाउ सुरु गरिन्। ओ’वाउ भौतिक एआईको भविष्य बढी डाटामा नभई सही डाटामा निर्भर छ भन्ने विश्वास लिएको कम्पनी हो। रोबोटहरू डाटा नपुगेर असफल हुँदैनन्। तिनीहरू असफल हुनुको मुख्य कारण जुन डाटाबाट तिनले सिके, त्यसले कहिल्यै तिनलाई कुरा बिग्रिने ती अवस्थामा नपुर्याउनु हो। कुनै मेसिनले हजारौं घण्टाको भिडियो हेर्न सक्छ, तैपनि नबाँधिने गाँठो, प्रशिक्षणमा कहिल्यै नदेखेको कुना जस्तो ...

फेसबुक र इन्स्टाग्रामको एल्गोरिदम सुधार्न भारत सरकारको मेटालाई निर्देशन
काठमाडौं । भारत सरकारले सामाजिक सञ्जाल फेसबुक र इन्स्टाग्राममा भ्रामक सूचना तथा सम्पादित तस्बिर र भिडियोको प्रसार नियन्त्रण गर्न मेटालाई आफ्नो सामग्री सिफारिस प्रणाली (कन्टेन्ट रिकमेन्डेसन सिस्टम) पुनरावलोकन गर्न निर्देशन दिएको छ ।भारतको इलेक्ट्रोनिक्स तथा सूचना प्रविधि मन्त्रालय (एमईआईटीवाई) ले मेटालाई पठाएको परामर्शमा सामाजिक सञ्जालमा हिंसा भड्काउन सक्ने, सर्वसाधारणमा डर फैलाउने वा सार्वजनिक शान्ति र सुव्यवस्थामा असर पार्न सक्ने सामाग्रीप्रति ...
All Information In One Place
Real-time headlines from trusted sources. Get the app now — stay updated, inspired, and ahead with breaking news!