Three-quarters of companies in CEE plan to increase cybersecurity budgets in 2027 - survey

Three-quarters of companies in CEE plan to increase cybersecurity budgets in 2027 - survey Business Review
Key Takeaways
- Three-quarters of companies in CEE plan to increase cybersecurity budgets in 2027 - survey.
Three-quarters of companies in CEE plan to increase cybersecurity budgets in 2027 - survey Business Review
Read Complete Original Article
Published originally on Business Review
Related News
अमेरिकी निर्वाचन आयोगको प्रणालीमा साइबर हमला
अमेरिकामा नोभेम्बर ३ मा हुने मध्यावधि निर्वाचनअघि अमेरिकी सङ्घीय निर्वाचन आयोग (एफइसी) को विद्युतीय फाइलिङ प्रणालीमा ह्याकरहरूले अवरोध पुर्याएका छन्। रोयटर्सका अनुसार यसका कारण राजनीतिक दल तथा समितिहरूलाई चुनावी खर्चको अनिवार्य विवरण बुझाउन समस्या भएको छ। आयोगले प्रणालीमा अनधिकृत प्रवेशको प्रयास भएपछि अनलाइन सेवा अस्थायी रूपमा बन्द गरिएको जनाएको छ। सूचना प्रविधि कर्मचारीले सेवा पुनः सञ्चालन गर्न काम गरिरहेका छन्। अवरोधका कारण ...
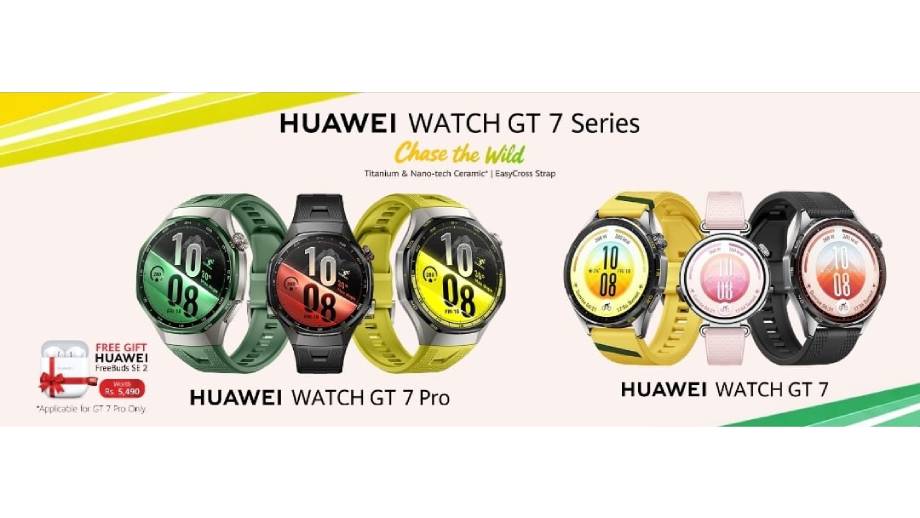
ह्वावे वाच जीटी ७ सिरिज नेपालमा सार्वजनिक
ह्वावेले नेपालमा आफ्नो नयाँ ह्वावे वाच जीटी ७ सिरिज आधिकारिक रूपमा सार्वजनिक गरेको छ। प्रिमियम डिजाइन, अत्याधुनिक स्वास्थ्य निगरानी सुविधा तथा आउटडोर खेलकुद ट्र्याकिङ क्षमतासहितको यस सिरिजले नेपाली उपभोक्तालाई उत्कृष्ट स्मार्टवाच अनुभव प्रदान गर्नेछ। यस सिरिजअन्तर्गत ४४,९९० मूल्यको ह्वावे वाच जीटी ७र ६४,९९० मूल्यको ह्वावे वाच जीटी ७ प्रो उपलब्ध छन्। आधुनिक जीवनशैलीलाई ध्यानमा राखेर डिजाइन गरिएका यी स्मार्टवाचमा आकर्षक डिजाइनसँगै ...
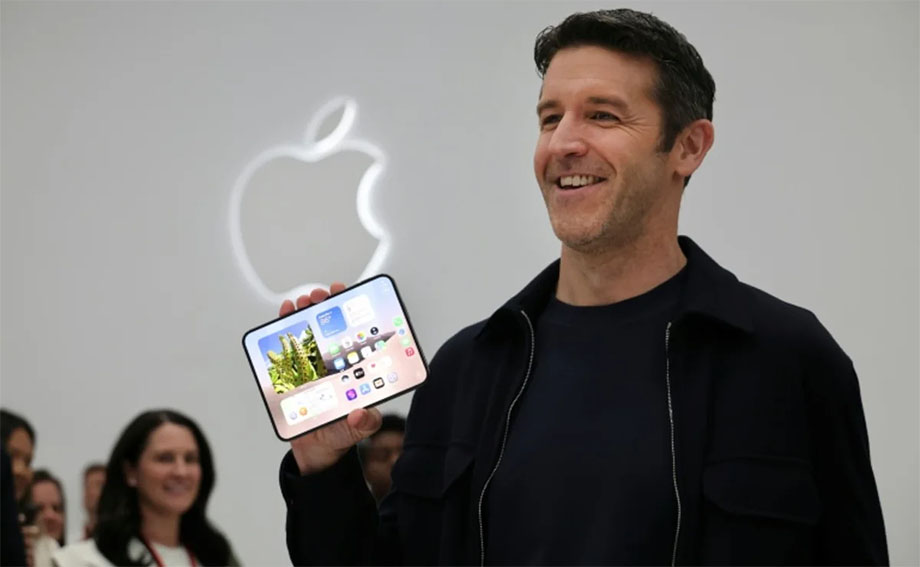
नयाँ सीईओ जोन टर्नसको नेतृत्वमा एप्पलले ४०० भन्दा बढी मानिसहरूलाई निकाल्यो
एप्पल इंकले नयाँ सीईओ जोन टर्नसको नेतृत्वमा आफ्नो कर्मचारी संख्या घटाइरहेको मिडिया रिपोर्टहरूले उल्लेख गरेका छन्। हालसम्म यस कटौतीको प्रभाव कम्पनीको एआई र मिश्रित वास्तविकता (mixed-reality) टोलीहरूका साथै हार्डवेयर व्यवस्थापकहरूको एउटा तहमा परेको छ। अगस्ट महिनामा २०० भन्दा बढी व्यक्तिहरू प्रभावित भएका थिए, जसमा ‘भिजन ग्रुप’ का कम्तीमा ६० जना कर्मचारीहरू समावेश छन्। त्यसयता, इन्जिनियरिङ कार्यक्रम व्यवस्थापकहरूमध्ये पनि “दर्जनौं” कर्मचारीहरूलाई हटाइएको छ। यो ...
सरकारी निकायलाई ‘Node2Shell’ जोखिमबारे सतर्क गराउन साइबर सुरक्षा केन्द्रले जारी गर्यो विशेष एडभाइजरी
राष्ट्रिय साइबर सुरक्षा केन्द्रले Node.js Runtime मा गम्भीर सुरक्षा कमजोरी पहिचान भएपछि सरकारी निकाय तथा प्रणाली सञ्चालकलाई सुरक्षा अद्यावधिक गर्न आग्रह गरेको छ। केन्द्रले २०८३ आज कात्तिक ११ गते एक साइबर सुरक्षा एडभाइजरी जारी गर्दै (NCSC-1146-115-05) मा Node2Shell (CVE-2026-111497) लगायतका सुरक्षा कमजोरीको दुरुपयोग भएमा सम्बन्धित प्रणालीमा अनधिकृत पहुँच प्राप्त हुने, सेवा अवरुद्ध हुने र प्रणालीमा चलिरहेका कार्यमाथि अनधिकृत नियन्त्रण कायम हुन ...
All Information In One Place
Real-time headlines from trusted sources. Get the app now — stay updated, inspired, and ahead with breaking news!