ओपनएआईको सुरक्षा त्रुटिपछि एआई कम्पनीमाथि निगरानी बढाउन सुझाव

अस्ट्रेलियाको स्वास्थ्य सेवा प्रणालीसँग जोडिएको वेब पोर्टलमा ओपनएआईको एआई एजेन्टले सुरक्षा उल्लङ्घन गरेपछि संसदीय समितिले एआई कम्पनीहरूमा स्वतन्त्र सुरक्षा जाँचको व्यवस्था गर्न सरकारलाई सुझाव दिएको छ । संघीय संसद्ले अगस्टमा गठन गरेको बहुदलीय समितिले सोमबार राति प्रधानमन्त्री एन्थोनी अल्बानिजलाई प्रारम्भिक सुझावसहित पत्र पठाउँदै प्रमुख एआई कम्पनीहरूमा स्वतन्त्र विज्ञ खटाएर सुरक्षा अवस्था र घटनाबारे प्रतिवेदन दिने व्यवस्था गर्न सिफारिस गरेको हो । समितिका अनुसार गत जुनमा ओपनएआईको एआई एजेन्टले स्वास्थ्य सेवा प्रणालीसँग सम्बन्धित वेब पोर्टलमा सुरक्षा उल्लङ्घन गरेको घटना सेप्टेम्बरमा मात्रै सार्वजनिक भएको थियो । यस घटनाले अस्ट्रेलियाली नागरिकको तथ्यांक सुरक्षित राख्न प्रभावकारी सुरक्षा उपाय आवश्यक रहेको देखाएको समितिको भनाइ छ । समितिले अस्ट्रेलियामा एआई मोडेल प्रशिक्षण गर्न अनुमति दिनुअघि सुरक्षा निकायलाई नयाँ मोडेलको प्रारम्भिक पहुँच दिनुपर्ने सुझाव दिएको छ । साथै, सरकारी तथ्यांक भण्डारण प्रणालीमा प्रयोग भइरहेका सुरक्षा व्यवस्थाको तत्काल समीक्षा गर्न पनि आग्रह गरेको छ । अक्टोबरको सुरुमा संसदीय छानबिनका क्रममा उपस्थित ओपनएआईका प्रमुख रणनीति अधिकारी जेसन क्वोनले जुन महिनाको घटनाप्रति पुनः माफी मागेका थिए । उनले एआई मोडेलले अनुमति नपाएको तरिकाले इन्टरनेट पहुँच गरेमा कर्मचारीले प्रशिक्षण प्रक्रिया रोक्न सक्ने गरी थप निगरानी प्रणाली लागू गरिएको जानकारी दिएका थिए। क्वोनले यस्ता सुरक्षा घटनाको अनिवार्य प्रतिवेदन बुझाउने व्यवस्था लागू गर्ने अस्ट्रेलियाको योजनालाई ओपनएआईले समर्थन गर्ने बताएका थिए। प्रतिलिपि अधिकारमा पनि समीक्षा गर्न सुझाव समितिले एआई सुरक्षा सुधारसँगै प्रतिलिपि अधिकारसम्बन्धी कानुनी व्यवस्थाको समीक्षा गर्न पनि सरकारलाई सिफारिस गरेको छ । अस्ट्रेलियाली सिर्जनाकर्ताका सामग्री विदेशमा एआई मोडेल प्रशिक्षणका लागि प्रयोग भइरहे पनि उनीहरूले उचित पारिश्रमिक नपाएको विषय समितिले उठाएको छ । सत्तापक्ष र विपक्षका सांसद सहभागी समितिका सहअध्यक्ष तथा लिबरल पार्टीका सिनेटर जोनो डुनियमले अस्ट्रेलियाका प्रतिलिपि अधिकारधनीलाई आफ्नो सामग्री कसरी प्रयोग हुन्छ भन्ने विषयमा नियन्त्रण र उचित क्षतिपूर्ति दुवै आवश्यक रहेको बताए। समितिले एआई प्रविधिको विकास र प्रयोगको निरन्तर अनुगमन गर्न संसदीय छानबिन प्रक्रिया स्थापना गर्न पनि सुझाव दिएको छ। आवश्यकताअनुसार नयाँ नियम तथा कानुनको शीघ्र समीक्षा गर्ने व्यवस्था गर्नुपर्ने समितिको निष्कर्ष छ। रासस/सिन्ह्वा The post ओपनएआईको सुरक्षा त्रुटिपछि एआई कम्पनीमाथि निगरानी बढाउन सुझाव appeared first on Technology Khabar.
Read Complete Original Article
Published originally on टेक्नोलोजी खबर
Related News
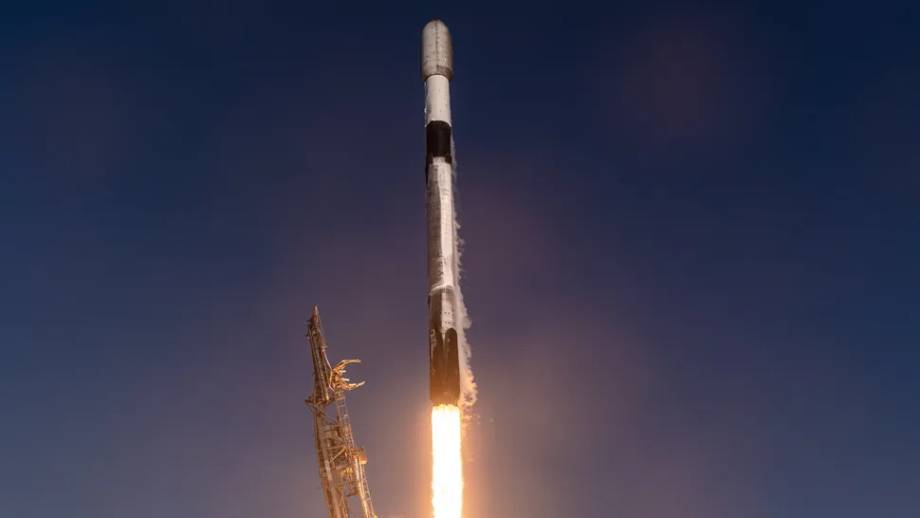
स्पेसएक्सले तीन साताभन्दा बढी समयपछि पहिलो पटक प्रक्षेपण गर्यो फाल्कन ९ रकेटबाट स्टारलिंक स्याटेलाइट
स्पेसएक्सले लामो समयसम्म रोकिएको स्टारलिंक उपग्रह प्रक्षेपणलाई पुनः सुरु गरेको छ। कम्पनीले सोमबार (अक्टोबर १२) आफ्ना २७ वटा स्टारलिंक इन्टरनेट उपग्रहलाई पृथ्वीको तल्लो कक्ष (एलईओ) मा पठाएको छ। क्यालिफोर्नियास्थित भान्डेनबर्ग स्पेस फोर्स बेसबाट पूर्वी अमेरिकी समयअनुसार राति ८:२८ बजे (स्थानीय समयअनुसार साँझ ५:२८ बजे र अक्टोबर १३ मा जीएमटीअनुसार राति ००:२८ बजे) फाल्कन ९ रकेटमार्फत उपग्रह प्रक्षेपण गरिएको हो। सेप्टेम्बर १९ यता फाल्कन ...

सामाजिक सञ्जालमा वाक स्वतन्त्रताको नाममा बेथिति: सरोकारवालहरु
पछिल्लो समय सामाजिक सञ्जालको दुरुपयोग बढेको जनाउँदै सरोकारवालाले चिन्ता व्यक्त गरेका छन्। राष्ट्रिय मानवअधिकार आयोगद्वारा नेपाल पत्रकार महासङ्घ चितवनसँगको सहकार्यमा आज आयोजित ‘अभिव्यक्ति स्वतन्त्रताको अवस्था’ विषयक छलफलमा सहभागीहरुले सामाजिक सञ्जालमार्फत वाक स्वतन्त्रताको नाममा मनोमानी बढेको बताएका हुन्। नेपालमा अभिव्यक्ति स्वतन्त्रताको अवस्थाबारे आयोगले देशव्यापी रुपमा गरिरहेको अध्ययनमा आयोजित कार्यक्रममा पत्रकार, कानुन व्यवसायी, मानवअधिकारकर्मीलगायतले अभिव्यक्ति स्वतन्त्रताको नाममा सामाजिक सञ्जालमा अमर्यादित गतिविधि बढेको बताए। उनीहरुले आफ्ना ...

फिजीमा रहेको क्षेत्रीय संस्थाको नेटवर्कमा चिनियाँ ह्याकरको पहुँच: रिपोर्ट
चीनसँग सम्बन्धित ह्याकरहरूले सन् २०२६ को जुलाईदेखि अगस्टसम्म फिजीको राजधानी सुवामा रहेको एक क्षेत्रीय संस्थाको नेटवर्कमा अनधिकृत पहुँच बनाएको अमेरिकी दूतावासले जनाएको छ। सोमबार सार्वजनिक जानकारीअनुसार अमेरिकी दूतावासले साइबर आक्रमणको आशङ्काबारे फिजी सरकार र प्रभावित संस्थालाई जानकारी गराएको थियो। साथै नेटवर्क सुरक्षित बनाउन आवश्यक प्राविधिक सुझावसमेत दिएको दूतावासले जनाएको छ। दूतावासका अनुसार ह्याकरहरूले केही दिनसम्म संस्थाको नेटवर्कमा पहुँच कायम राखेका थिए। तर, ...
All Information In One Place
Real-time headlines from trusted sources. Get the app now — stay updated, inspired, and ahead with breaking news!