पीएचपी समस्याले विश्वभर साइबर सुरक्षा जोखिम बढायो: समस्या कस्तो हो, र इन्टरनेटको भविष्य के हुन्छ?
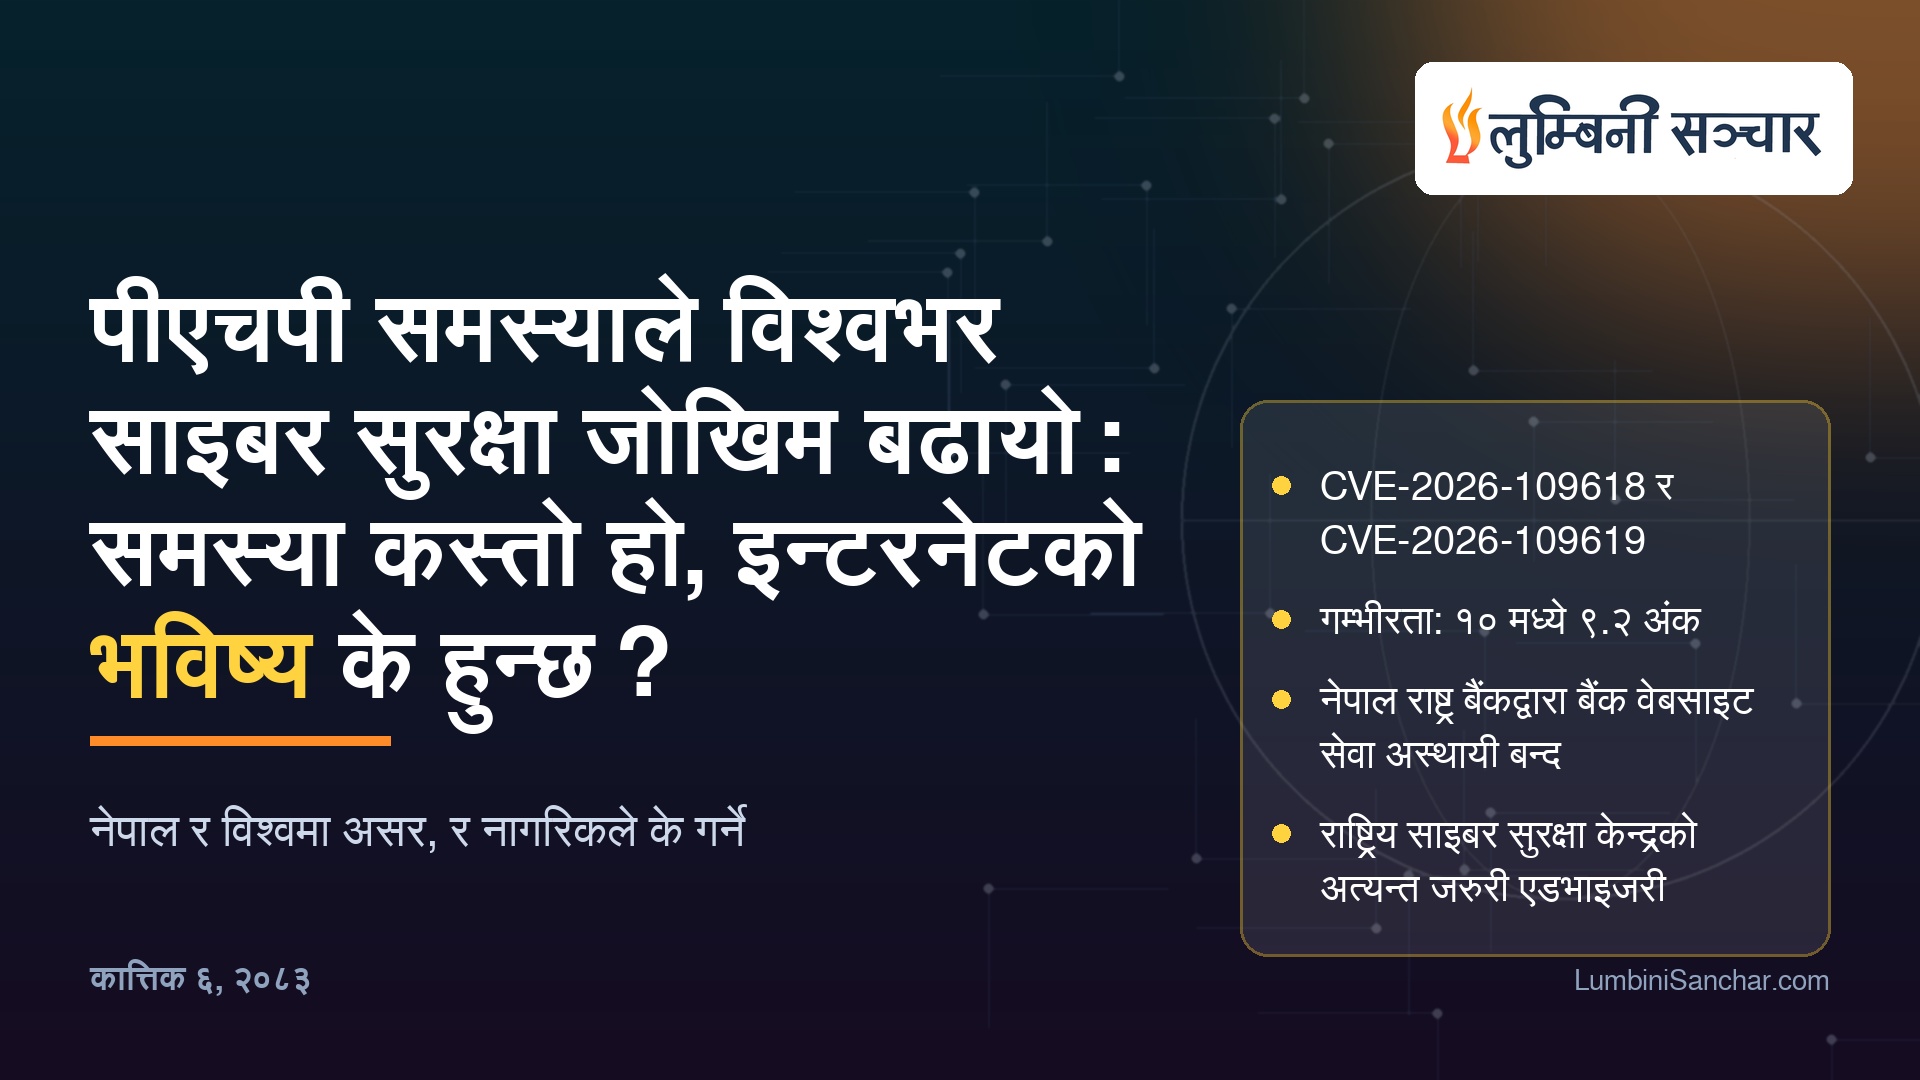
काठमाडौं । बुधबारदेखि युरोपका सरकारी कार्यालयका वेबसाइट एकपछि अर्को गर्दै बन्न थाले। नेदरल्यान्डको सरकारी पोर्टलदेखि फिनल्यान्डको सार्वजनिक सेवासम्म, धेरै मुलुकका अधिकारीहरूले आफ्ना डिजिटल ढोका एकैसाथ बन्द गरे। जापानमा एयरलाइन्स, रेल कम्पनी र ठूला बैंकका केही सेवा रोकिए। नेपालमा पनि राष्ट्र बैंकले बैंक र वित्तीय संस्थाका वेबसाइटमा लगाइएका सेवा अस्थायी रूपमा बन्द गरेको सूचना दियो। यी सबैको जड एउटै हो: पीएचपी नामक प्रोग्रामिङ भाषामा फेला परेका दुई गम्भीर सुरक्षा त्रुटि। अब थप गम्भीर तथ्य सार्वजनिक भएको छ। द हेकर न्युजका अनुसार, सार्वजनिक घोषणा हुनुभन्दा चार दिन अघि नै कसैले यी त्रुटि प्रयोग गरेर आक्रमण गर्ने प्रयास गरिसकेको थियो। यसले खतरा कति छिटो बढ्दैछ भन्ने देखाउँछ। पीएचपी किन यति महत्त्वपूर्ण छ? धेरैले पीएचपीको नाम सुनेका छैनन्, तर लगभग हरेक दिन यसको प्रयोग भइरहेको हुन्छ। पीएचपी एउटा वेब स्क्रिप्ट भाषा हो, जसले सर्भरभित्र बसेर वेबसाइटको पृष्ठ तयार गर्छ। कसैले वेबसाइट खोल्दा, कुन जानकारी देखाउने र कुन डाटाबेसबाट तान्ने भन्ने निर्णय प्रायः पीएचपीले गर्छ। यसको इतिहास सन् १९९० को दशकको सुरुसम्म जान्छ। सुरुमा यो सानो व्यक्तिगत वेब पृष्ठका लागि बनाइएको थियो, तर बिस्तारै विश्वको सबैभन्दा व्यापक प्रयोग हुने वेब भाषाहरूमध्ये एक बन्यो। [सीएनबीसीका](https://www.cnbc.com/2026/10/21/government-websites-go-dark-as-software-flaw-sparks-security-scramble.html) अनुसार पहिचान गर्न सकिने भाषा भएका वेबसाइटमध्ये करिब ७५ प्रतिशत पीएचपीमा चल्छन्। वर्डप्रेस, जसले विश्वका करिब ४३ प्रतिशत वेबसाइट चलाउँछ, पीएचपीकै इन्जिनमा आधारित छ। ड्रुपल, जुमला र म्याजेन्टो पनि यसैमा चल्छन्। अर्थात्, सानो ब्लगदेखि सरकारी पोर्टल र ठूला अनलाइन पसलसम्म, धेरैजसो डिजिटल सेवाको तल्लो तहमा पीएचपी छ। समस्या कस्तो हो? यी दुई त्रुटिलाई “पीएचपी२शेल” नाम दिइएको छ। अमेरिकाको क्लाउड सुरक्षा कम्पनी विजका अनुसार दुवैको गम्भीरता ९.२ अंक (१० मध्ये) छ, जुन “गम्भीर” श्रेणीमा पर्छ। [द हेकर न्युजका](https://thehackernews.com/2026/10/someone-tried-to-exploit-php2shell-4.html) अनुसार यिनले लगइन नगरी नै सर्भरमा आक्रमणकारीको कोड चलाउन दिन सक्छन्। अर्थात्, आक्रमणकारीले पासवर्ड चोर्नुपर्दैन, सिधै ढोका खोल्न सक्छ। [अल जजिराका](https://www.aljazeera.com/news/2026/10/22/whats-the-php-coding-flaw-that-could-pull-down-70-percent-of-the-internet) अनुसार यसबाट आक्रमणकारीले वेबसाइटको सामग्री बदल्न, वा डाटाबेसमा रहेको ग्राहकको नाम, इमेल र पासवर्डजस्ता व्यक्तिगत जानकारी निकाल्न सक्छ। विजले थप चेतावनी दिएको छ कि सर्भरको मेमोरीबाट पासवर्ड र पहुँच प्रमाणपत्र पनि चोरिन सक्छन्। क्राउडस्ट्राइक नामक सुरक्षा कम्पनीका अनुसार यस्तो आक्रमणले लगभग कुनै निशान छोड्दैन। सर्भर सामान्य देखिन्छ, प्रतिक्रिया सामान्य आउँछ, र अनुप्रयोगका लगमा पनि अनौठो केही देखिँदैन। यसैले प्रशासकलाई आक्रमण भएको पत्ता लगाउन गाह्रो हुन्छ। प्रभावित संस्करणबारे स्रोतहरूमा फरक छ। अल जजिराले पीएचपी ५.४ र पछिल्ला संस्करणलाई जोखिममा देखाएको छ, भने द हेकर न्युजले पीएचपी ७.x र ८.x श्रृंखलाका सबै संस्करणमा यो त्रुटि रहेको बताएको छ। त्यसैले आफ्नो सर्भरको संस्करण स्वयं जाँच्नु सबैभन्दा सुरक्षित तरिका हो। हमला सुधार अघि नै सुरु यो घटनाको सबैभन्दा चिन्ताजनक पक्ष यही हो। [द हेकर न्युजका](https://thehackernews.com/2026/10/someone-tried-to-exploit-php2shell-4.html) अनुसार अमेजनको खतरा विश्लेषण टोलीले असोज ३१ अर्थात् अक्टोबर १७ मा “मेडपट” नामक हनीपोट सेवामा यी त्रुटि प्रयोग गर्ने प्रयास भेटेको थियो। हनीपोट भनेको आक्रमणकारीलाई आकर्षित गर्न जानी-जानी राखिएको नक्कली सर्भर हो। आक्रमण गुमनाम नेटवर्कबाट, अष्ट्रेलियाको भौगोलिक ठेगाना भएको एउटा आईपी ठेगानाबाट भएको थियो। अमेजनका सुरक्षा प्रमुख सीजे मोसेसले भने, “विवरण गोप्य रहँदा पनि, एउटा गुमनाम आईपीबाट हनीपोटलाई लक्षित गरिएको देखिन्छ, जसले यो कुनै खतरनाक तत्वको काम हो भन्ने संकेत गर्छ। तर उसले सार्वजनिक हुनुअघि नै जानकारी कसरी पायो भन्ने कुरा अझै अस्पष्ट छ।” त्यसपछि, सुधार सार्वजनिक भएको दिन, अर्थात् अक्टोबर २१ को बिहान २ बजे (विश्वव्यापी समय अनुसार) नै धेरै प्रकारका आक्रमणका नमुना देखिए। एकै दिन अनेक आईपी ठेगानाबाट प्रयास भयो, जसले धेरै आक्रमणकारी एकसाथ सक्रिय भएको देखाउँछ। एल्लियो नामक सुरक्षा कम्पनीले पहिलो आक्रमण बिहान ८:३६ (विश्वव्यापी समय अनुसार) मा देखिएको जनाएको छ। सुधारको सूचना कसरी चुहियो? पीएचपी फाउन्डेसनका अनुसार यो घटनाको तयारी हप्तौंदेखि भइरहेको थियो। कमजोरीको विवरण र प्रमाणित आक्रमण कोड सुरक्षा समुदायबाहिर चुहिएपछि, अक्टोबर २२ को दुपहर २ बजे (विश्वव्यापी समय अनुसार) तय गरिएको सार्वजनिक घोषणा एक दिन अघि सारियो। फाउन्डेसनले चेनगार्ड नामक कम्पनीले सुधार पाएपछि तय समयभन्दा अघि नै तयार इमेज सार्वजनिक गरेको पनि बताएको छ। यसले आक्रमणकारीलाई पनि सुधारको बाइनरी रूपमा अध्ययन गर्ने मौका दियो, जबकि अन्य प्रयोगकर्ता अझै सार्वजनिक घोषणाको प्रतीक्षामा थिए। फाउन्डेसनले यसलाई “महिनौंदेखि भइरहेको सहकार्यको अवहेलना” भनेको छ। मोसेसले थप चेतावनी दिएका छन्: “पहिले अधिकांश आक्रमण सार्वजनिक प्रमाणित कोड निस्किएपछि मात्र देखिन्थ्यो। अब एआईको सहायताले सुधारको कोड विश्लेषण गरेर आक्रमण बनाउन झन् सजिलो भएको छ। त्यसैले धेरै आक्रमणकारी अब घण्टा वा मिनेटभित्रै सक्रिय हुन सक्छन्।” अर्थात्, सुधार र आक्रमणबीचको समय निकै घटेको छ। विश्वभरका सुरक्षा निकायको चेतावनी यस्तो गम्भीर अवस्थालाई देखेर धेरै देशका सुरक्षा निकाय सक्रिय भएका छन्। अमेरिकाको साइबर सुरक्षा तथा पूर्वाधार सुरक्षा एजेन्सी (सीआईएसए), बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी), अमेरिकी अनुसन्धान ब्युरो (एफबीआई) र राष्ट्रिय सुरक्षा एजेन्सी (एनएसए) ले तत्काल सुधार गर्न, आवश्यक परे वेबसाइट अस्थायी रूपमा बन्द गर्न आग्रह गरेका छन्। एफबीआईले सर्भरमा पीएचपी प्रक्रियाले अचानक कमाण्ड सेल खोल्ने वा फाइल डाउनलोड गर्ने गतिविधिमा निगरानी राख्न सुझाएको छ। एनएसएका अनुसार यी त्रुटिले आक्रमणकारीलाई सर्भरको फाइल प्रणाली वा डाटाबेसमा सिधा पहुँच दिन सक्छन्। ओपनएआईले यो त्रुटिलाई “हालैको स्मृतिमा सबैभन्दा प्रभावशाली सुरक्षा समस्यामध्ये एक” भनेको छ, र कुनै वेबसाइट वा पीएचपी बाइनरी प्रभावित छ कि छैन भनी जाँच्ने उपकरण पनि सार्वजनिक गरेको छ। सुरक्षा कम्पनीहरूको अवलोकन खतरा कति फैलिएको छ भन्ने कुरा विभिन्न कम्पनीका तथ्याङ्कले देखाउँछन्। पान्थियन नामक वेब प्लेटफर्मले ६०,००० भन्दा बढी शंकास्पद अनुरोध रोकेको जनाएको छ। क्लाउडफ्लेयरले आक्रमणकारीले आफ्नो प्रहारलाई फेरबदल गरेर सुरक्षा नियम छल्ने प्रयास गरिरहेको देखेको छ। भ्याल्नचेकका अनुसार इन्टरनेटमा खुला रहेका २६ लाख भन्दा बढी होस्टमा पीएचपी चलिरहेको छ, जसमध्ये ७ लाखभन्दा बढी पुराना संस्करणमा छन्। सुरक्षा कम्पनी सोनाटाइपका फिल्ड सीटीओ इल्का तुरुनेनले भनेका छन्, “पीएचपी धेरै लोकप्रिय छ र इन्टरनेटको ठूलो भाग चलाउँछ। सबैभन्दा पहिलो प्राथमिकता भनेको आफ्ना सेवाहरूमा पीएचपी कहाँ प्रयोग भइरहेको छ भनी थाहा पाउनु, कसले सुधारको जिम्मा लिने भनेर तोक्नु, र सुधार कति छिटो लागू गर्न सकिन्छ भनी निर्धारण गर्नु हो।” उनका अनुसार धेरै पुराना वातावरण र अपरेटिङ सिस्टमको वितरणमा पीएचपी भित्रै बाँधिएको हुनाले सुधार पुग्न लामो समय लाग्न सक्छ। अकामाई, अमेजन वेब सर्भिसेज, गुगल क्लाउड, सिस्को टालोस, पालो आल्टो नेटवर्क्सको युनिट ४२ र जेड्सकेलरसहित धेरै सुरक्षा तथा क्लाउड कम्पनीले आफ्ना ग्राहकका लागि सुरक्षा उपाय र मार्गदर्शन सार्वजनिक गरेका छन्। एडब्ल्यूएसले आफ्नो वेब अनुप्रयोग फायरवालमा नियम थपेर सुधार नभएका सर्भरलाई पनि केही सुरक्षा दिन सक्ने बाटो देखाएको छ। साझा होस्टिङमा निर्भर सानो व्यवसायका लागि भने होस्टिङ प्रदायकले सुधार समयमै लागू गरे कि गरेनन् भन्ने कुरा नै मुख्य हुन्छ। होस्टिङ प्रदायकका लागि क्लाउडलिनक्सले इए-पीएचपी५२ देखि इए-पीएचपी८५ सम्म र सबै अल्ट-पीएचपी संस्करणका लागि सुधारिएका प्याकेज सार्वजनिक गरेको छ। भ्याल्नचेकका अनुसार आक्रमणकारी पहिल्यैदेखि स्वचालित स्क्यानर प्रयोग गरिरहेका छन्। केही आईपी ठेगानाले “पीएचपी२शेल-स्क्यान” नामको प्रयोगकर्ता-एजेन्ट प्रयोग गरेर हनीपोटमा प्रहार गरेका छन्। नेपालका लागि अर्थ के हो? नेपालमा धेरै सरकारी, शैक्षिक, समाचार र व्यावसायिक वेबसाइट यही प्रकारका खुला प्रविधिमा चलेका छन्। दशैंको समयमा नेपालका सरकारी वेबसाइट र बैंक तथा वित्तीय संस्थाका वेबसाइट बिहीबारदेखि बन्द भए। राष्ट्र बैंकले कात्तिक ६ गते जारी गरेको अत्यन्त जरुरी सूचनामा, विश्वव्यापी रूपमा देखिएको पीएचपीको गम्भीर सुरक्षा जोखिमलाई मध्यनजर गर्दै बैंकका वेबसाइटमा लगाइएका सेवा अस्थायी रूपमा बन्द गरिएको जनाएको छ। यसबाट सर्वसाधारण, बैंकिङ क्षेत्र र वित्तीय सरोकारवालामा परेको असुविधाप्रति राष्ट्र बैंकले क्षमायाचना गरेको छ। राष्ट्र बैंकले बैंक, वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक, भुक्तानी सेवा प्रदायक र विप्रेषण कम्पनीहरूलाई सुरक्षा सतर्कता अपनाउन, सर्भरमा प्रयोग भइरहेका प्रणालीलाई सबल बनाउन र नियमित सुरक्षा निगरानी बढाउन आग्रह गरेको छ। राष्ट्रिय साइबर सुरक्षा केन्द्र, सूचना प्रविधि तथा विद्युतीय शासन कार्यालय, प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालय अन्तर्गत, कात्तिक ५ गते बिहीबार “अत्यन्त जरुरी साइबर सुरक्षा एडभाइजरी” जारी गरेको छ। यसमा पीएचपीसँग सम्बन्धित रनटाइम (अपाचे मड्यूल, पीएचपी-एफपीएम, सीजीआई, फ्रेन्केनपीएचपी, लाइटस्पिड आदि) र इकोसिस्टम (वर्डप्रेस, जुमला, ड्रुपल, म्याजेन्टो आदि) मा देखिएका दुई गम्भीर त्रुटि, सीभीई-२०२६-१०९६१८ र सीभीई-२०२६-१०९६१९ का सन्दर्भमा तत्काल कदम चाल्न निर्देशन दिइएको छ। एडभाइजरीका मुख्य निर्देशन यस्ता छन्। पहिलो, सर्भरमा प्रयोग भएको पीएचपीलाई ८.५.१२ वा पछिल्लो, ८.४.२७ वा पछिल्लो, ८.३.३६ वा पछिल्लो, र ८.२.३५ वा पछिल्लो संस्करणमा यथाशीघ्र अपग्रेड गर्नुपर्छ। दोस्रो, ८.१ वा त्यसभन्दा पुरानो संस्करणका लागि सुधार नआएकाले ती वेबसाइटलाई अनिवार्य रूपमा नयाँ सुरक्षित संस्करणमा सार्नुपर्छ। तेस्रो, प्याच जडान गर्न केन्द्रका कम्प्युटर अधिकृत आशिष भट्ट (सम्पर्क: ९८४४६८२७४२) वा एकीकृत डाटा व्यवस्थापन केन्द्रमा सम्पर्क गर्न अनुरोध गरिएको छ। एडभाइजरीले सुधार अघि र पछि, दुवै अवस्थामा संस्करण पुष्टि गर्नु महत्त्वपूर्ण भनेको छ। अब आक्रमण सुधारभन्दा छिटो सुरु हुने संकेत देखिएकाले, कुनै पनि ढिलाइ जोखिमपूर्ण हुन सक्छ। त्यसैले सरकारी निकाय, बैंक, वित्तीय संस्था र वेबसाइट सञ्चालक सबैले एडभाइजरी र राष्ट्र बैंकको निर्देशन तत्काल पालना गर्नु आवश्यक छ। सर्वसाधारण र वेबसाइट सञ्चालकका लागि सुझाव सबैभन्दा पहिले आफ्नो सर्भरमा कुन पीएचपी संस्करण चलिरहेको छ, त्यो जाँच्नुहोस्। आफ्नो होस्टिङ प्रदायकसँग सम्पर्क गरेर सुरक्षित संस्करण लागू भएको पुष्टि गर्नुहोस्। सर्भरका लग जाँचेर कुनै असामान्य गतिविधि छ कि छैन हेर्नुहोस्, विशेषगरी पीएचपी प्रक्रियाले अचानक कमाण्ड चलाएको वा फाइल डाउनलोड गरेको भए सतर्क हुनुहोस्। महत्त्वपूर्ण पासवर्ड परिवर्तन गर्नुहोस् र दुई-चरण प्रमाणीकरण लागू गर्नुहोस्। नियमित रूपमा डाटाको ब्याकअप राख्नुहोस्। सर्वसाधारण प्रयोगकर्ताका लागि पनि सतर्कता आवश्यक छ। बैंक वा सरकारी सेवाको नाममा आएका अज्ञात सन्देश, लिंक वा इमेल नखोल्नुहोस्। बैंकको सूचना आधिकारिक सामाजिक सञ्जाल वा आधिकारिक च्यानलबाट मात्र पुष्टि गर्नुहोस्। इन्टरनेटको भविष्य: गति नै नयाँ चुनौती यो घटनाले इन्टरनेटको एउटा मौलिक सत्य उजागर गरेको छ: आज हाम्रो डिजिटल संसार थोरै साझा सफ्टवेयरमा धेरै हदसम्म निर्भर छ। एउटा त्रुटिले सरकार, बैंक, अस्पताल, मिडिया र सर्वसाधारण, सबैलाई एकैपटक असर गर्न सक्छ। अब सबैभन्दा ठूलो चुनौती भनेको कमजोरी फेला पर्नु र सुधार लागू हुनुबीचको समय घटाउनु हो। एआईले कोड विश्लेषण गर्ने गति बढाउँदै गएपछि, रक्षक र आक्रमणकारी दुवै छिटो हुँदैछन्। जसले अद्यावधिकलाई छिटो अपनाउँछ, उसले आधा युद्ध जित्छ। त्यसैले सफ्टवेयर विकासकर्ता, कम्पनी र सरकारहरूले सुरक्षालाई सुरुदेखि नै प्राथमिकतामा राख्नुपर्ने दबाब अब झन् बढेको छ। नेपालका लागि यो घटनाले स्पष्ट सन्देश दिन्छ। डिजिटल सेवा बढाउँदै गर्दा सुरक्षा नीति, नियमित अद्यावधिक, सरकारी र निजी क्षेत्रबीच समन्वय, र साइबर सुरक्षा सचेतनालाई अब वैकल्पिक होइन, अनिवार्य आवश्यकता मान्नुपर्ने समय आएको छ। सानो गाउँको सहकारी वा ठूलो राष्ट्रिय बैंक, दुवैको वेबसाइट एउटै विश्वव्यापी सफ्टवेयर आधारमा चलिरहेको छ। पीएचपीको यो घटनाले नेपाललाई विश्वसँग सोझै जोडेको छ, र यसबाट सिकेको पाठ नै अबको इन्टरनेटमा सुरक्षित रहने सबैभन्दा ठोस आधार हो।
Read Complete Original Article
Published originally on लुम्बिनी सञ्चार
Related News

यमन र साउदीमा राजनीतिक समाधान खोज्न राष्ट्रसङ्घको आग्रह
संयुक्त राष्ट्रसङ्घका महासचिव एन्टोनियो गुटेरेसले संयम अपनाउन र राजनीतिक समाधान खोज्न आग्रह गरेका छन् । ...

सिगारु नाच : हस्तान्तरण हुँदै मौलिक संस्कृति
सिगारु नाचमा सामूहिक सहभागिताको विशेष महत्त्व छ । ...

साउदीमा एक नेपालीको मृत्युप्रति एमालेद्वारा दुःख व्यक्त
काठमाडौं।साउदी अरबको सायबाह तेल क्षेत्रमा भएको ड्रोन आक्रमणका क्रममा खसेको भग्नावशेष लागेर एक नेपालीको मृत्यु भएको घटनाप्रति नेकपा (एमाले) ले दुःख व्यक्त गरेको छ। एमालेका प्रचार तथा प्रकाशन विभागका प्रमुख निरज आचार्यले आज विज्ञप्तिमार्फत् दिवङ्गत नेपाली नागरिकप्रति श्रद्धाञ्जली व्यक्त गर्दै शोकसन्तप्त परिवारप्रति समवेदना व्यक्त गरेका छन्। विज्ञप्तिमा निर्दोष नागरिकको ज्यान जाने गरी हुने हिंसात्मक घटना मानवीय मूल्य–मान्यताविपरीत रहेको जनाइएको छ। सो पार्टीले ...

नेपाल आर्थिक मन्दीमा गएको हो ?
हालैका वर्षहरूमा नेपाली अर्थतन्त्रले जुन गहिरो आर्थिक शिथिलता, सुस्त बजार गतिशीलता र संरचनागत अवरोधहरूको सामना गरिरहेको छ, यसले नीति निर्माता, अर्थशास्त्री, उद्यमी र सर्वसाधारण नागरिकमा गम्भीर चिन्ता पैदा गरेको छ।... ...
All Information In One Place
Real-time headlines from trusted sources. Get the app now — stay updated, inspired, and ahead with breaking news!