Los agentes de inteligencia artificial permiten, entre muchas cosas, crear aplicaciones sin tener conocimientos avanzados de programación. Con tan solo describir lo que se quiere conseguir, la herramienta puede generar una app que después se puede compartir con otras personas. Sin embargo, también hay un lado negativo y peligroso: esta facilidad también puede provocar problemas si las opciones de privacidad no están bien configuradas. Precisamente, esto es lo que le ha ocurrido a Grok Build, el agente de codificación de Elon Musk, que ha dejado expuestas a miles de aplicaciones con información confidencial de empresas, trabajadores y pacientes. Una investigación ha descubierto que muchas podían consultarse sin necesidad de ni siquiera iniciar sesión.Miles de aplicaciones al descubiertoTal y como explican desde TechRadar, el problema está en cómo Grok Build genera los enlaces para compartir las aplicaciones. Cada una recibe una dirección con varias palabras aleatorias delante del dominio `grok.me`. La intención es que nadie pueda adivinar fácilmente esos enlaces, pero los investigadores descubrieron que esas direcciones aparecen en los registros públicos de DNS pasivo (servicios que recopilan los nombres de las páginas web que se consultan y permiten encontrar esas direcciones).La empresa de ciberseguridad Claroc localizó 43.601 direcciones y comprobó que 35.578 de las 37.571 que seguían activas podían abrirse sin editar sesión. A pesar de que muchas correspondían a herramientas sencillas, otras guardaban información privada. Entre los ejemplos encontrados había historiales médicos, un listado con más de 3.500 trabajadores de un hospital y una hoja de control horario que incluía 18 cuentas con sus contraseñas.La filtración también afectó a la compañía, ya que los investigadores encontraron 24 aplicaciones creadas por empleados de SpaceXSI (fusión entre SpaceX y XAI) y X con información interna como mapas comerciales para la incorporación de trabajadores y propuestas publicitarias. Una de ellas estaba dirigida a una agencia federal estadounidense y aparecía marcada como confidencial.¿Qué dicen desde SpaceXSI y que ha ocurrido?SpaceXSI ha defendido que las aplicaciones permanecen privadas hasta que sus creadores deciden publicarlas. Según la empresa, el proceso requiere varios pasos y muestra avisos antes de compartir el contenido. Sin embargo, desde Claroc señalan que en la cuenta que se utilizó para sus pruebas, la opción "Cualquier persona con el enlace" aparecía seleccionada de forma predeterminada al publicar.Esto quiere decir que otras personas pueden consultar las aplicaciones y conseguir organizar sus direcciones. Tras comunicar el problema el 8 de noviembre, la compañía retiró sus 24 aplicaciones expuestas. Claroc también comenzó a ponerse en contacto con otras organizaciones afectadas para informarles de que esos datos podían haber quedado descubiertos.
El agente de IA de Elon Musk filtra miles de aplicaciones con datos confidenciales
20
20 Minutos EspañaBy Mario Bordonaba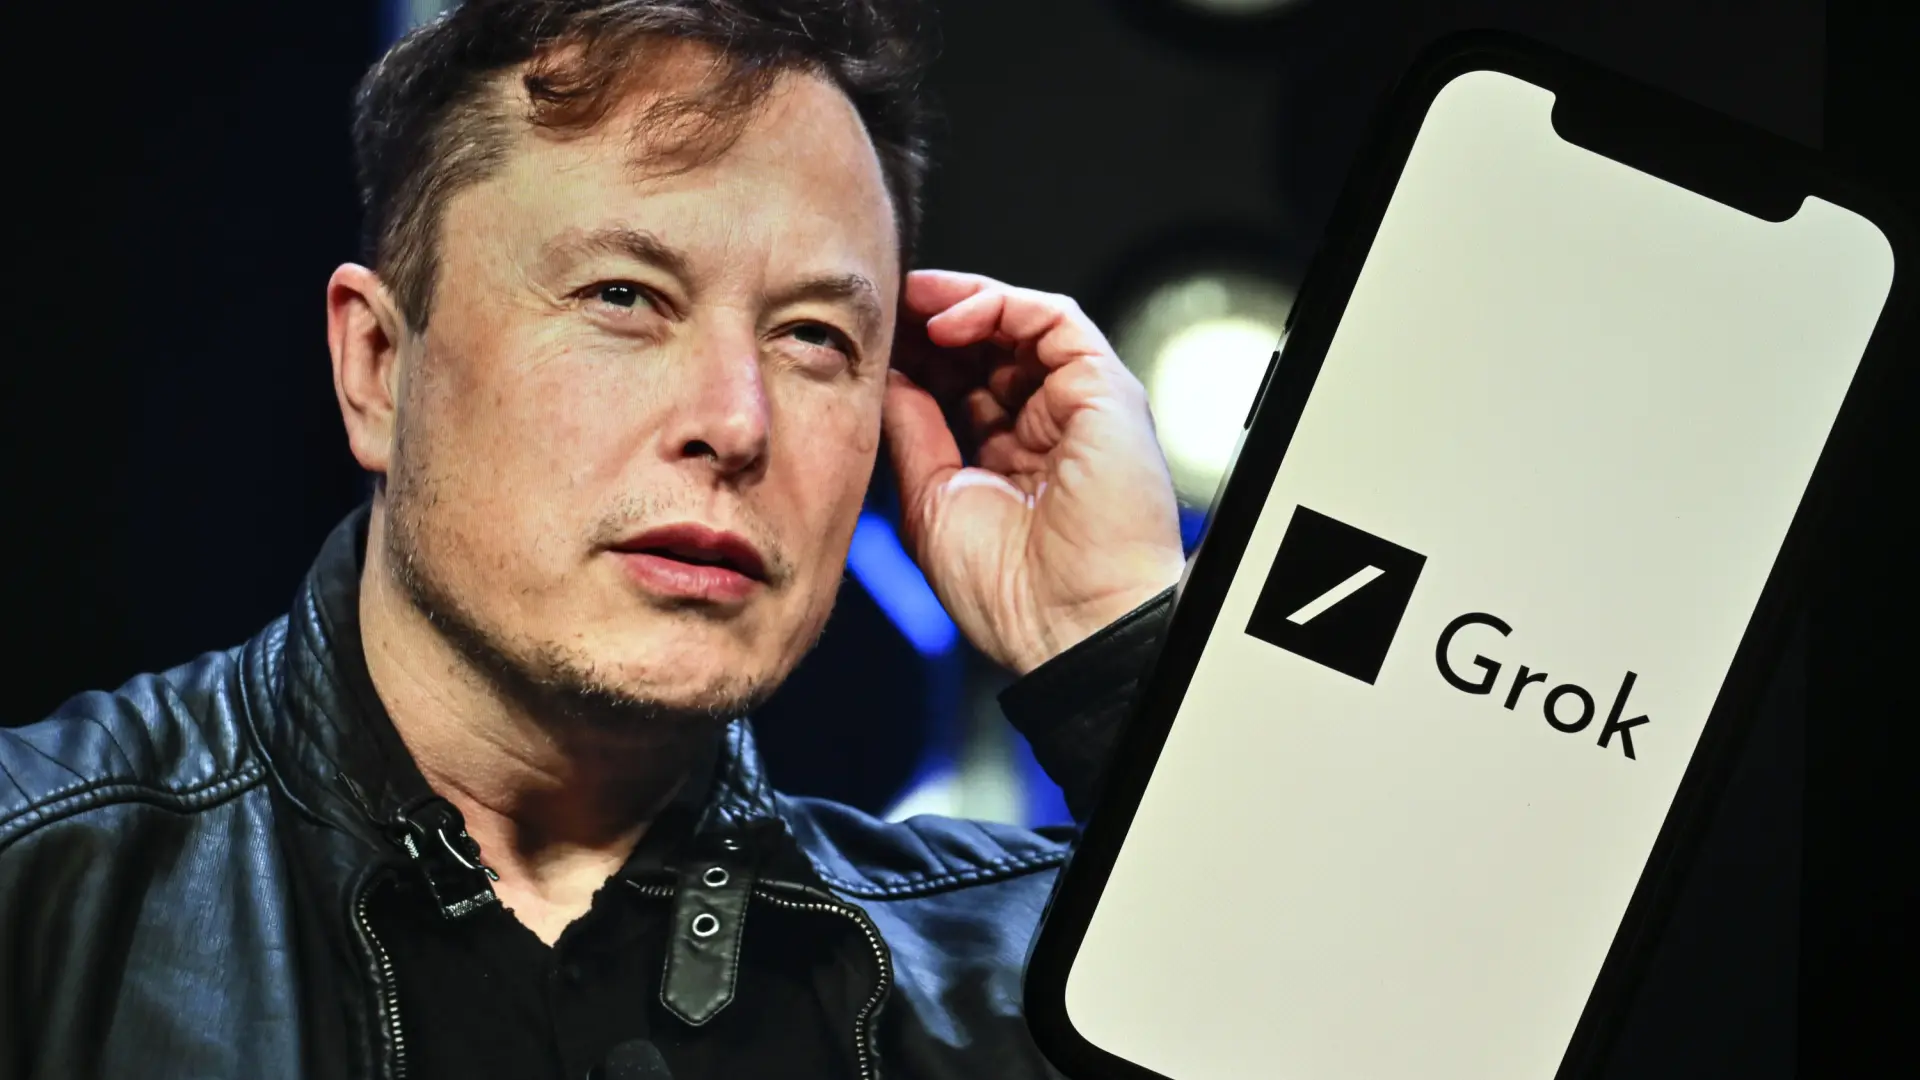
EXECUTIVE SUMMARY
Una investigación ha descubierto que muchas podían consultarse sin necesidad de ni siquiera iniciar sesión.
Key Takeaways
- El agente de IA de Elon Musk filtra miles de aplicaciones con datos confidenciales.
- Una investigación ha descubierto que muchas podían consultarse sin necesidad de ni siquiera iniciar sesión.
- Los agentes de inteligencia artificial permiten, entre muchas cosas, crear aplicaciones sin tener conocimientos avanzados de programación.
Read Complete Original Article
Published originally on 20 Minutos España